打开 MD 链接

Process Monitor v3.5 汉化版

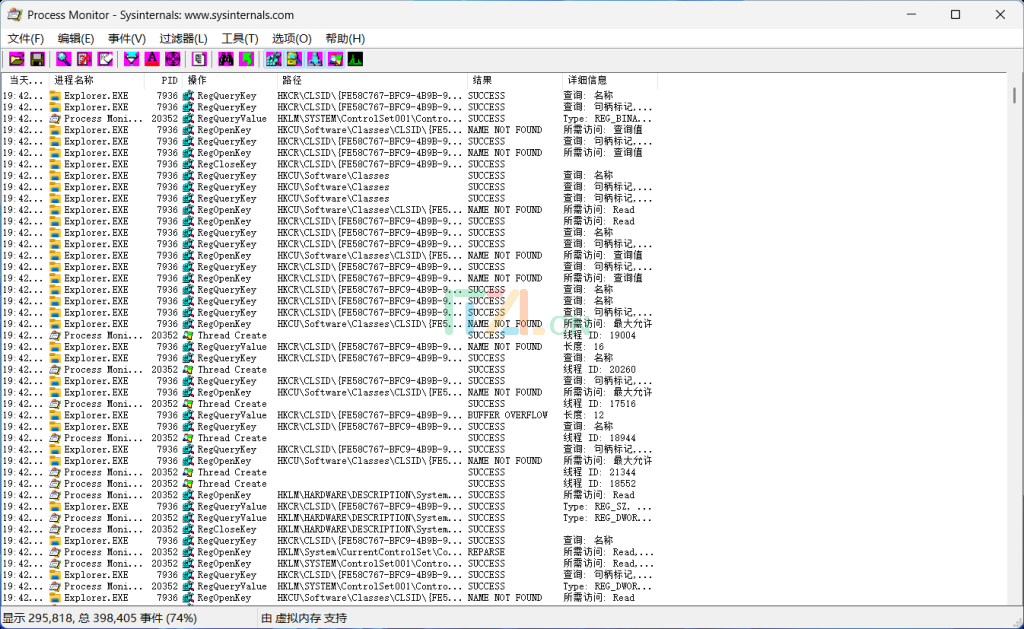
Process Monitor 是一款由 Sysinternals 公司开发的包含强大的监视和过滤功能的高级 Windows 监视工具,可实时显示文件系统、注册表、进程/线程的活动。它结合了两个 Sysinternals 的旧版工具 Filemon 和 Regmon 的功能,并添加了一个包含丰富的和非破坏性的广泛增强过滤功能列表,全面的事件属性(例如会话 ID 和用户名称),可靠的进程信息,每个操作的完整线程、堆栈与集成符号支持,同时记录到一个文件中,以及更多。其独一无二的强大功能将使 Process Monitor 在您的系统故障排除和恶意软件检测中发挥重要的作用。

概述:
捕获操作的输入和输出参数的更多数据
非破坏性过滤器,允许您设置过滤器而不会丢失数据
捕获每个操作的线程堆栈,在许多情况下它可以找出一个操作的根源
可靠捕获进程的详细信息,包括映像路径、命令行、用户和会话 ID
任何事件属性的可配置和可移动列
可将过滤器设置为任何数据字段,包括未配置为列的字段
高级日志记录架构,扩展到数以百万计的捕获事件和千兆字节的日志数据
进程树工具显示在跟踪中引用的所有进程的关系
本机日志格式保存,在不同的 Process Monitor 实例中加载的所有数据
进程工具提示,方便查看进程映像信息
详细信息工具提示,允许方便地访问不适合的列数据格式
可取消搜索
所有操作的启动时间日志

支持平台:
客户端:Windows Vista 和更高。
服务器:Windows Server 2008 和更高。

v3.4 版本更新:2017年9月12日
现在包括一个 /运行时开关,用于在指定时间之后终止监视,在十六进制模式以十六进制显示进程树的进程 ID,并修复了自动启动日志转换中的错误。
常见问题(FAQ)

Process Monitor 是什么?它主要有什么用途?
Process Monitor(常简称 Procmon)是微软 Sysinternals 出品的高级 Windows 监视工具,可实时显示文件系统、注册表、进程/线程的活动,并记录操作的输入和输出参数、线程堆栈、进程映像路径、命令行、用户和会话 ID 等信息。它整合了旧版 Filemon 和 Regmon 的功能,并提供非破坏性过滤、进程树、日志保存等能力,主要用于系统故障排查、软件行为分析和恶意软件检测。
Process Monitor 适合在哪些场景下使用?
适合排查软件安装或运行失败、文件和注册表读写异常、程序启动报错、路径与权限问题;分析未知或可疑进程的行为,辅助恶意软件检测;调试自己开发的程序,观察进程树、模块加载和调用堆栈;以及需要长时间记录系统活动、导出日志做对比分析的场景。如果只是日常查看进程,用任务管理器就够了;需要追踪具体操作细节时再用它。
Process Monitor 汉化版支持哪些 Windows 系统?运行时会修改系统吗?
支持情况为:客户端支持 Windows Vista 及更高版本,服务器支持 Windows Server 2008 及更高版本。Process Monitor 是监视工具,本身以只读方式捕获事件,不会主动修改被监视的文件或注册表;但长时间开启并捕获大量事件会占用一定的 CPU、内存和磁盘空间,建议按需设置过滤条件、控制捕获时长,分析完成后及时停止捕获并保存日志。
AI 草稿
0 / 600
0 讨论
热门最新
总结
暂无总结

Process Monitor【下载】

支持作者
如果这篇内容对你有帮助,可以请作者喝杯咖啡
0 收藏
分享
0 讨论
反馈